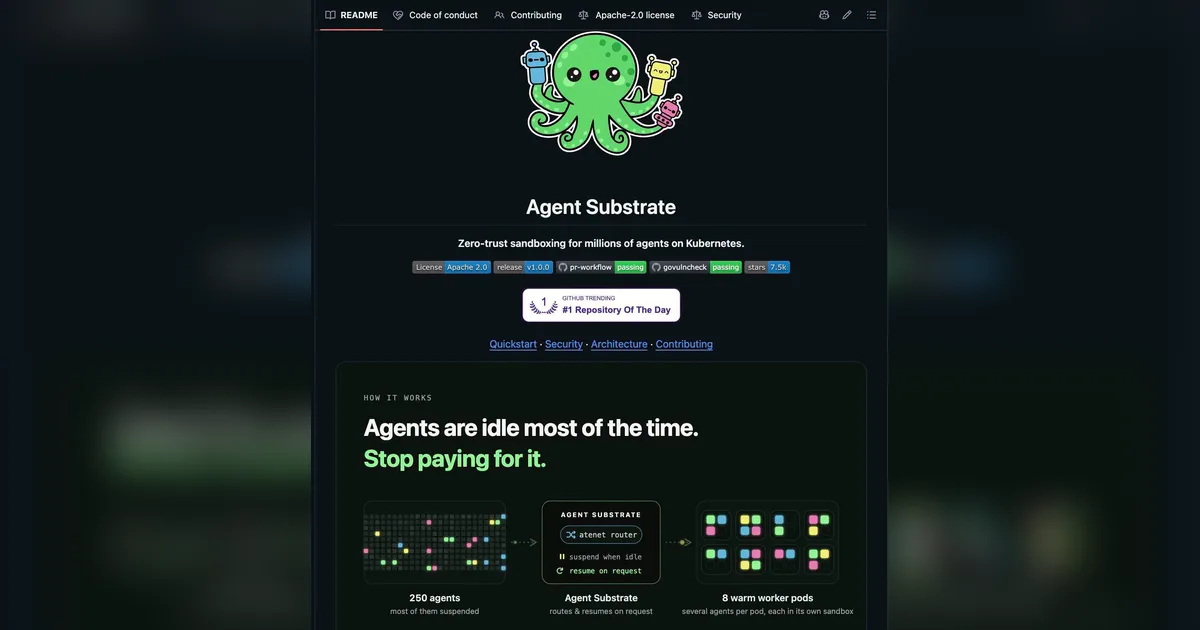
Substrate: sandbox zero-trust cho hàng triệu agent trên Kubernetes, agent ngồi chờ thì không tốn tiền
Vũ Khôi
Tác giả tại Wotech Electronics Blog
Substrate: sandbox zero-trust cho hàng triệu agent trên Kubernetes, agent ngồi chờ thì không tốn tiền
Tạo agent bằng VibeCoding thì dễ, nhưng cho agent chạy thật mới khó: agent chạy code không tin được, agent bị prompt injection thì lộ key, agent ngồi chờ model thì vẫn ngốn RAM, 100 agent là 100 container, tiền server đội lên gấp 10 lần. Đó là vấn đề Substrate sinh ra để xử lý — theo bài đăng của trang Code Web Không Khó (18/11/2026): sandboxing zero-trust cho hàng triệu agent trên Kubernetes, giấy phép Apache-2.0, bản v1.0.0, 7,5 nghìn sao trên GitHub theo ảnh chụp README trong bài đăng. Mọi con số, tính năng và nhận định trong bài là theo bài đăng, chưa được Wotech kiểm chứng độc lập.
Trả lời nhanh: Theo bài đăng, Substrate là runtime chạy agent trong sandbox, tăng cường bảo mật, thiết kế để chạy an toàn hàng triệu agent và tool với mật độ cao hơn container thường tới 10 lần. Agent được cấp compute, danh tính, mạng và lưu trữ riêng biệt; key nhạy cảm không bao giờ nằm trong tầm với của code không tin được; hỗ trợ nhiều công nghệ sandbox gồm microVM và gVisor, quản lý vòng đời sandbox thống nhất. Nguyên lý cốt lõi: agent phần lớn thời gian chỉ ngồi chờ model, tool hoặc con người, nên Substrate chụp snapshot actor đang idle ra khỏi bộ nhớ và khôi phục lại khi có request tới — demo thực tế theo bài đăng: khoảng 250 actor có trạng thái được multiplex trên chỉ 8 pod vật lý, resume nhanh dưới 500ms, hơn 500 lần kích hoạt mỗi giây, mật độ cao hơn container thường 10 lần. Về bảo mật zero-trust, mọi actor đều chạy trong sandbox gVisor hoặc microVM Cloud Hypervisor riêng, nhận chứng chỉ SPIFFE X.509 ngắn hạn mặc định, không bao giờ giữ JWT, cert, API key hay cloud token trong sandbox, và mạng mặc định chặn hết. Substrate không phải SDK làm agent — nó là runtime ít ý kiến, không ép dùng framework nào, chạy trên Kubernetes chuẩn.
Sandbox trong bài đăng là môi trường cô lập mà agent chạy bên trong — ở Substrate là sandbox gVisor hoặc microVM cấp VM, tách compute, mạng và lưu trữ — để code không tin được không thể chạm tới key, dữ liệu hay agent khác, kể cả khi nó bị prompt injection.
Substrate là gì?
Theo bài đăng, Substrate là runtime chạy agent trong sandbox, tăng cường bảo mật, thiết kế để chạy an toàn hàng triệu agent và tool với mật độ cao hơn container thường tới 10 lần. Agent được cấp compute, danh tính, mạng và lưu trữ riêng biệt. Key nhạy cảm không bao giờ nằm trong tầm với của code không tin được. Hỗ trợ nhiều công nghệ sandbox gồm microVM và gVisor, quản lý vòng đời sandbox thống nhất. Điểm quan trọng mà bài đăng nhấn mạnh: Substrate không phải SDK làm agent — nó là runtime ít ý kiến, không ép bạn dùng framework nào. Workload chạy trên nó không nhất thiết phải là agent AI, nhưng agent tự hành, không tin được, phần lớn thời gian ngồi chờ chính là đối tượng mà mô hình cô lập và lập lịch của nó nhắm tới. Nó chạy trên Kubernetes chuẩn — Pod, autoscaling, NetworkPolicy — và thêm vào lập lịch riêng cho agent, snapshot, danh tính và điều phối mạng. Nhờ vậy workload agent, inference, training và reinforcement learning có thể dùng chung một hạ tầng.
Nguyên lý cốt lõi: agent ngồi chờ thì không được ngốn tiền
Theo bài đăng, Substrate map nhiều Actor lên ít Worker hơn: Actor là workload có trạng thái như agent, Worker là pool máy đã sẵn sàng. Vì agent phần lớn thời gian chỉ ngồi chờ model, tool hoặc con người, Substrate chụp snapshot actor đang idle ra khỏi bộ nhớ, và khôi phục lại khi có request tới. Demo thực tế theo bài đăng: khoảng 250 actor có trạng thái được multiplex trên chỉ 8 pod vật lý.
| Cơ chế | Nội dung theo bài đăng |
|---|---|
| Actor Teleport | Tạm dừng và khôi phục actor lên bất kỳ worker nào còn trống trong pool, khi cần |
| Full-State Persistence | Bộ nhớ RAM và trạng thái filesystem được chụp trong snapshot và khôi phục nguyên vẹn sau khi ngủ đông, không mất session đang chạy hay trạng thái tool |
| Oversubscription 10x–30x | Dồn nhiều actor có trạng thái lên ít pod worker ấm, chỉ trả tiền compute khi agent đang thật sự suy nghĩ hoặc chạy tool |
Kết quả theo bài đăng: resume nhanh dưới 500ms, hơn 500 lần kích hoạt mỗi giây, mật độ cao hơn container thường 10 lần.
Bảo mật zero-trust hoạt động ra sao?
Theo bài đăng, Substrate coi mọi actor đều không tin được và thù địch lẫn nhau, nên nhiều tenant có thể dùng chung node vật lý mà không dùng chung ranh giới bảo mật:
| Lớp bảo vệ | Nội dung theo bài đăng |
|---|---|
| Luôn sandbox, ranh giới cấp VM | Mọi actor chạy trong sandbox gVisor hoặc microVM Cloud Hypervisor riêng, tách compute, mạng và lưu trữ. Không hỗ trợ container Linux thường. |
| Danh tính mật mã cho từng agent | Mỗi actor đang chạy nhận chứng chỉ SPIFFE X.509 ngắn hạn mặc định; gateway egress có thể cấp JWT riêng cho từng actor khi chính sách egress yêu cầu. Cả hai đều mang danh tính actor và namespace. |
| Zero credential trong sandbox | Actor không bao giờ giữ JWT, cert, API key hay cloud token. Gateway egress sẽ bơm credential vào request ra ngoài đã được duyệt, ở ngoài sandbox — nên agent bị prompt injection hay bị chiếm cũng không có gì để lấy đi. |
| Mạng mặc định chặn hết | Actor bắt đầu với network stack riêng, không có đường vào trừ qua router ingress, không truy cập ngang sang actor khác hay control-plane, traffic ra ngoài bị gateway egress giới hạn. |
| Policy cắm được ở biên | Gateway egress là điểm thực thi chính sách bên ngoài, thay thế được hoàn toàn, để gắn engine ủy quyền, DLP, quét prompt injection hoặc IAM của cloud mà không cần đặt code chính sách vào trong sandbox không tin được. |
Không kén framework, không cần sửa SDK
Theo bài đăng, vì Substrate chạy image OCI chuẩn trong sandbox gVisor hoặc microVM và ép bảo mật ở ngoài workload, nó host được agent xây bằng bất kỳ stack nào mà không cần đổi SDK: Agent Development Kit (giữ session state qua các lần gọi như state của actor), LangChain (môi trường chạy thay thế trực tiếp cho agent và tool call), Claude Code, Codex và Antigravity (môi trường code có trạng thái, mật độ cao, giữ state hệ thống và filesystem qua các session, trong khi cô lập code không tin được), MCP (deploy server MCP trong sandbox dưới dạng actor của Substrate, có danh tính riêng và kiểm soát egress). Hệ sinh thái theo bài đăng: Agent Executor là runtime agent phân tán xây trên Substrate; kagent là dự án CNCF Sandbox, framework Kubernetes-native để xây, deploy và quản lý agent, dùng Substrate để chạy workload agent có trạng thái trong sandbox.
Áp dụng ngay: 5 bước dùng Substrate theo kiểu VibeCoding
Theo bài đăng, trước đây VibeCoding hay dừng ở: tạo 1 agent, chạy 1 container, 1 agent lỗi là lộ key, 1 agent chờ là tốn tiền. Với Substrate, quy trình đúng là:
- Đóng gói agent thành image OCI như bình thường, không cần sửa SDK.
- Khai báo ActorTemplate, WorkerPool và namespace, để Substrate lo lập lịch, snapshot và mạng.
- Cho agent chạy trong sandbox cấp VM, không giữ credential trong sandbox, mọi request ra ngoài đi qua egress gateway.
- Khi agent idle, để nó ngủ đông; khi có request thì teleport sang worker trống, khôi phục đủ RAM và filesystem.
- Khi cần scale, scale WorkerPool, không cần scale theo số agent.
Đây mới là VibeCoding ở tầng hạ tầng, theo bài đăng: bạn tập trung vào việc agent làm gì, còn Substrate lo việc agent chạy an toàn, rẻ và không phá nhau.
Câu hỏi thường gặp
1. Substrate có phải là SDK để làm agent không? Không. Theo bài đăng, Substrate là runtime ít ý kiến, không ép dùng framework nào — nó chạy agent trong sandbox, còn việc xây agent vẫn dùng stack của bạn.
2. Vì sao agent idle lại tốn tiền, và Substrate xử lý ra sao? Theo bài đăng, agent phần lớn thời gian ngồi chờ model, tool hoặc con người nhưng vẫn giữ RAM; Substrate chụp snapshot actor idle ra khỏi bộ nhớ và khôi phục khi có request — demo: khoảng 250 actor trên chỉ 8 pod vật lý, resume dưới 500ms.
3. Agent bị prompt injection thì sao? Theo bài đăng, actor không bao giờ giữ credential trong sandbox — gateway egress bơm credential vào request đã duyệt ở ngoài sandbox — nên agent bị injection hay bị chiếm cũng không có gì để lấy đi.
4. Substrate chạy được với những stack nào? Theo bài đăng: Agent Development Kit, LangChain, Claude Code, Codex, Antigravity và MCP — chạy image OCI chuẩn, không cần đổi SDK.
5. Có dự án nào xây trên Substrate? Theo bài đăng: Agent Executor — runtime agent phân tán xây trên Substrate; kagent — dự án CNCF Sandbox, framework Kubernetes-native dùng Substrate để chạy workload agent có trạng thái trong sandbox.
Nguồn: bài đăng của trang Code Web Không Khó (18/11/2026), tổng hợp từ kho mã nguồn Substrate (Apache-2.0, v1.0.0, 7,5 nghìn sao theo ảnh chụp README trong bài đăng). Mọi con số, tính năng và nhận định trong bài là theo bài đăng, chưa được Wotech kiểm chứng độc lập.
Bài viết liên quan

18 tháng 11, 2026 · 9 phut doc
Chủ tịch FPT Software: khách hàng Mỹ không còn muốn trả theo giờ, công ty chuyển sang tính phí theo kết quả
Trí tuệ nhân tạo đang buộc FPT Software chuyển đổi mô hình gia công phần mềm truyền thống: các khách hàng lớn tại Mỹ hiện áp dụng mô hình thanh toán 100% dựa trên kết quả đầu ra, và công ty dự kiến t…

18 tháng 11, 2026 · 8 phut doc
Meta mở rộng Muse sang Úc: quốc gia thứ 6, Voice thời gian thực và tích hợp ứng dụng địa phương
Ngày 17/11/2026, Meta tiếp tục mở rộng Muse sang thị trường Úc — quốc gia thứ 6 được hỗ trợ chính thức, chỉ hơn 2 tháng sau khi ra mắt tại Mỹ. Theo bài đăng của Hồ Hoàng Tiến (18/11/2026), điểm đáng …

18 tháng 11, 2026 · 8 phut doc
Chi phí AI agent tăng theo bình phương số bước: 4 tầng cắt tiền token trước khi đổi model rẻ hơn
Bạn không trả tiền cho câu trả lời — bạn trả cho số lần bạn hỏi lại cùng một thứ. Đó là luận điểm trung tâm của Hoang Viet AI trong bài đăng tại nhóm comailo (18/11/2026): một agent chạy 40 bước, mỗi…