Vũ Khôi
Tác giả tại Wotech Electronics Blog
Substrate:为 Kubernetes 上数百万智能体提供零信任沙箱,空闲的智能体不花钱
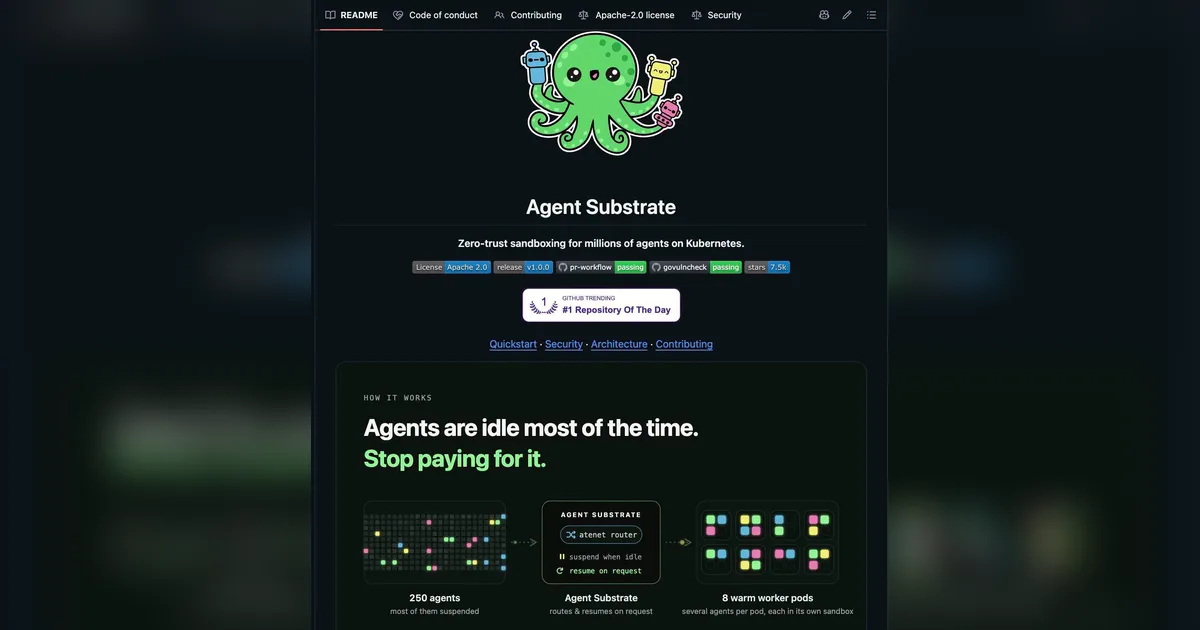
用 VibeCoding 创建智能体很容易,但让智能体真正运行起来却很难:智能体运行不可信的代码,智能体被提示注入就会泄露密钥,智能体在等待模型时仍在消耗内存,100 个智能体就是 100 个容器,服务器费用翻了 10 倍。这就是 Substrate 要解决的问题——据 Code Web Không Khó 页面的帖子(2026 年 11 月 18 日)所说:为 Kubernetes 上数百万智能体提供零信任沙箱,Apache-2.0 许可证,v1.0.0 版本,据该帖子中的 README 截图在 GitHub 上有 7.5 千颗星。本文中的所有数字、功能和观点均来自该帖子,未经 Wotech 独立核实。
快速回答: 根据该帖子,Substrate 是一个在沙箱中运行智能体的运行时,安全性得到加强,旨在以比普通容器高 10 倍的密度安全地运行数百万智能体和工具。每个智能体都获得独立的计算、身份、网络和存储;敏感密钥永远不会落入不可信代码的触及范围;它支持多种沙箱技术,包括 microVM 和 gVisor,并统一管理沙箱生命周期。核心原理是:智能体大部分时间只是在等待模型、工具或人类,因此 Substrate 将空闲的 Actor 快照移出内存,并在请求到达时恢复它——据该帖子的真实演示:约 250 个有状态的 Actor 复用在仅 8 个物理 Pod 上,恢复时间不到 500 毫秒,每秒激活超过 500 次,密度比普通容器高 10 倍。在零信任安全方面,每个 Actor 都在自己的 gVisor 沙箱或 Cloud Hypervisor microVM 中运行,默认获得短期 SPIFFE X.509 证书,沙箱内永远不持有 JWT、证书、API 密钥或云 Token,网络默认全部阻止。Substrate 不是智能体 SDK——它是一个低约束的运行时,不强制使用任何框架,运行在标准 Kubernetes 上。*
沙箱在该帖子中是指智能体运行其中的隔离环境——在 Substrate 中是 gVisor 沙箱或 VM 级别的 microVM,分离计算、网络和存储——使不可信代码无法触及密钥、数据或其他智能体,即使它被提示注入。
Substrate 是什么?
根据该帖子,Substrate 是一个在沙箱中运行智能体的运行时,安全性得到加强,旨在以比普通容器高 10 倍的密度安全地运行数百万智能体和工具。每个智能体都获得独立的计算、身份、网络和存储。敏感密钥永远不会落入不可信代码的触及范围。它支持多种沙箱技术,包括 microVM 和 gVisor,并统一管理沙箱生命周期。该帖子强调的关键点是:Substrate 不是智能体 SDK——它是一个低约束的运行时,不强制你使用任何框架。在其上运行的工作负载不一定是 AI 智能体,但自主、不可信、大部分时间都在等待的智能体正是其隔离和调度模型所针对的对象。它运行在标准 Kubernetes 上——Pod、自动扩缩、NetworkPolicy——并增加了智能体专用的调度、快照、身份和网络编排。因此,智能体、推理、训练和强化学习工作负载可以共享同一基础设施。
核心原理:空闲的智能体不应该花钱
根据该帖子,Substrate 将多个 Actor 映射到更少的 Worker 上:Actor 是有状态的工作负载,如智能体;Worker 是已就绪的机器池。因为智能体大部分时间只是在等待模型、工具或人类,Substrate 将空闲的 Actor 快照移出内存,并在请求到达时恢复它。据该帖子的真实演示:约 250 个有状态的 Actor 复用在仅 8 个物理 Pod 上。
| 机制 | 据该帖子的内容 |
|---|---|
| Actor Teleport | 需要时,将 Actor 暂停并恢复到池中任何空闲的 Worker 上 |
| Full-State Persistence | 内存和文件系统状态被捕获在快照中,休眠后完整恢复,不丢失正在运行的会话或工具状态 |
| Oversubscription 10x–30x | 将多个有状态的 Actor 集中到少数温暖的 Worker Pod 上,只在智能体真正思考或运行工具时才支付计算费用 |
据该帖子的结果:恢复时间不到 500 毫秒,每秒激活超过 500 次,密度比普通容器高 10 倍。
零信任安全如何运作?
根据该帖子,Substrate 将每个 Actor 都视为不可信且彼此敌对,因此多个租户可以共享同一物理节点而不共享安全边界:
| 保护层 | 据该帖子的内容 |
|---|---|
| 始终沙箱化,VM 级边界 | 每个 Actor 都在自己的 gVisor 沙箱或 Cloud Hypervisor microVM 中运行,分离计算、网络和存储。不支持普通 Linux 容器。 |
| 每个智能体的加密身份 | 每个运行中的 Actor 默认获得短期 SPIFFE X.509 证书;当出口策略要求时,出口网关可以为每个 Actor 颁发单独的 JWT。两者都携带 Actor 身份和命名空间。 |
| 沙箱内零凭证 | Actor 永远不持有 JWT、证书、API 密钥或云 Token。出口网关将凭证注入到已批准的出站请求中,在沙箱之外——因此被提示注入或被攻陷的智能体也无物可偷。 |
| 网络默认全部阻止 | Actor 从自己的网络栈开始,除了通过入口路由器外没有入口,无法横向访问其他 Actor 或控制平面,出站流量受出口网关限制。 |
| 边缘可插拔策略 | 出口网关是外部策略执行点,完全可替换,因此可以接入授权引擎、DLP、提示注入扫描或云 IAM,而无需将策略代码放入不可信的沙箱中。 |
不挑框架,无需修改 SDK
根据该帖子,因为 Substrate 在 gVisor 沙箱或 microVM 中运行标准 OCI 镜像,并在工作负载之外强制执行安全措施,它可以托管用任何技术栈构建的智能体而无需更改 SDK:Agent Development Kit(像 Actor 状态一样在多次调用间保持会话状态)、LangChain(直接替代 LangChain 智能体和工具调用的运行环境)、Claude Code、Codex 和 Antigravity(有状态、高密度的代码环境,在隔离不可信代码的同时跨会话保持系统和文件系统状态)、MCP(将 MCP 服务器作为 Substrate 的 Actor 部署在沙箱中,拥有自己的身份和出口控制)。据该帖子的生态系统:Agent Executor 是构建在 Substrate 之上的分布式智能体运行时;kagent 是 CNCF 沙箱项目,一个 Kubernetes 原生的框架,用于构建、部署和管理智能体,使用 Substrate 在沙箱中运行有状态的智能体工作负载。
立即应用:按 VibeCoding 方式使用 Substrate 的 5 个步骤
根据该帖子,以前 VibeCoding 常常停留在:创建 1 个智能体,运行 1 个容器,1 个智能体出错就泄露密钥,1 个智能体等待就花钱。有了 Substrate,正确的工作流程是:
- 像平常一样将智能体打包成标准 OCI 镜像,无需修改 SDK。
- 声明 ActorTemplate、WorkerPool 和命名空间,让 Substrate 处理调度、快照和网络。
- 让智能体在 VM 级沙箱中运行,沙箱内不保留凭证,所有出站请求都通过出口网关。
- 智能体空闲时让它休眠;有请求时将其传送到空闲的 Worker,恢复完整的内存和文件系统。
- 需要扩容时,扩容 WorkerPool,而不是按智能体数量扩容。
据该帖子所说,这才是基础设施层面的 VibeCoding:你专注于智能体做什么,而 Substrate 负责让智能体安全、便宜地运行且互不破坏。
常见问题
1. Substrate 是构建智能体的 SDK 吗? 不是。根据该帖子,Substrate 是一个低约束的运行时,不强制使用任何框架——它在沙箱中运行智能体,而构建智能体仍使用你自己的技术栈。
2. 为什么空闲的智能体会花钱,Substrate 如何解决? 根据该帖子,智能体大部分时间都在等待模型、工具或人类,但仍占用内存;Substrate 将空闲的 Actor 快照移出内存,并在请求到达时恢复——演示:约 250 个 Actor 仅在 8 个物理 Pod 上,恢复时间不到 500 毫秒。
3. 如果智能体被提示注入会怎样? 根据该帖子,Actor 在沙箱内永远不持有凭证——出口网关在沙箱之外将凭证注入到已批准的请求中——因此被注入或被攻陷的智能体也无物可偷。
4. Substrate 可以与哪些技术栈一起运行? 根据该帖子:Agent Development Kit、LangChain、Claude Code、Codex、Antigravity 和 MCP——标准 OCI 镜像,无需更改 SDK。
5. 有哪些项目构建在 Substrate 之上? 根据该帖子:Agent Executor——构建在 Substrate 之上的分布式智能体运行时;kagent——CNCF 沙箱项目,一个 Kubernetes 原生框架,使用 Substrate 在沙箱中运行有状态的智能体工作负载。
来源:Code Web Không Khó 页面的帖子(2026 年 11 月 18 日),总结自 Substrate 代码库(Apache-2.0,v1.0.0,据该帖子中的 README 截图有 7.5 千颗星)。本文中的所有数字、功能和观点均来自该帖子,未经 Wotech 独立核实。
Bài viết liên quan

18 tháng 11, 2026 · 2 phut doc
FPT Software 董事长:美国客户不再愿意按小时付费,公司转向按结果收费
人工智能正在迫使 FPT Software 转变其传统的软件外包模式:美国的大客户现在采用 100% 按结果付费的模式,公司预计 Time and Materials 模式的占比将在 2027 年降至约 50%。这是 FPT Software 董事长 Chu Thị Thanh Hà 在接受《日经新闻》采访时分享的内容——据 Hỏi Dân IT Official 页面的帖子(2026 年 11…

18 tháng 11, 2026 · 2 phut doc
Meta 将 Muse 扩展到澳大利亚:第六个国家、实时语音和本地应用集成
2026 年 11 月 17 日,Meta 将 Muse 扩展到澳大利亚市场——这是第六个获得官方支持的国家,距离其在美国上线仅两个多月。据 Hồ Hoàng Tiến 的帖子(2026 年 11 月 18 日)所说,值得注意的不仅是新增一个市场,而是 Meta 正在逐步将 Muse 从对话式 AI 工具发展为能够与应用交互、处理工作并执行所分配任务的助手。本文中的所有时间、功能和观点均来自该帖…

18 tháng 11, 2026 · 2 phut doc
AI 智能体成本随步骤数的平方增长:在换用更便宜的模型之前,先用 4 层方法削减 Token 开支
你不是在为答案付费——你是在为重复询问同一件事的次数付费。这是 Hoang Viet AI 在 comailo 小组帖子(2026 年 11 月 18 日)中的核心论点:一个运行 40 个步骤的智能体,在每一步都重新发送完整的对话历史,它不是在为 40 个答案付费,而是在为同一段上下文付费 40 次——而且这段上下文在每一步之后都会变长。该帖子也坦率地说明了它所依据的病毒式传播故事的局限性:作者…