Vũ Khôi
Tác giả tại Wotech Electronics Blog
如何检查个人邮箱是否泄露?数据泄露查询与应对方法
"你以为自己的邮箱很安全,没人知道你的任何信息?"——网络安全媒体 Parlons Cyber 的一场现场实验,让观众不得不重新审视这个假设。仅凭一个邮箱地址,人们就能查出你曾在哪些攻击事件中泄露过数据、你的旧密码流向了哪里,并据此拼出一幅完整得惊人的数字画像。本文教你如何自查,以及发现数据泄露后如何应对。
这场实验想说明什么
这类演示的常见剧本是:一位志愿者交出邮箱地址,专家查询公开的攻击数据库,几分钟内就指出:该邮箱出现在一连串知名服务的数据泄露事件中,附带曾用密码、电话号码甚至住址。被查的人通常根本不知道那些服务曾被黑。
教训不是"别用互联网",而是数字时代的一个结构性事实:你创建过的每一个账号,都是一扇潜在的门,直通你的主邮箱。任何一个服务被攻击,你在那里的数据就会外流——无论你多么小心。
如何自查邮箱在哪里泄露过
1. Have I Been Pwned(haveibeenpwned.com)
全球最知名的查询工具,由安全专家 Troy Hunt 运营。输入邮箱,系统会与公开的数据泄露事件清单比对,并返回:你的邮箱涉及哪些泄露事件、泄露的数据类型(密码、出生日期、电话号码、住址等)。建议开启自动通知——当你的邮箱出现在新的泄露事件中时,系统会发送警报。
2. Google 的密码检查工具
在 Google 账号管理中,密码检查(Password Checkup)功能会报告哪些密码已在泄露事件中暴露、哪些密码太弱、哪些在多处重复使用。Mozilla 的 Firefox Monitor 也提供类似机制的查询。
3. 按企业域名检查
如果你是公司管理员,Have I Been Pwned 支持按域名查询:列出组织内所有曾泄露过的邮箱地址。这一步应该定期执行——企业最大的风险恰恰藏在员工的邮箱里。
发现泄露后该做什么?
行动的顺序比数量更重要:
- 立即更改泄露服务的密码,以及所有使用相同密码的地方。让一次小泄露演变成灾难的元凶,正是一个密码走天下的习惯。
- 为重要账户开启双因素认证(2FA):主邮箱、银行、社交媒体、iCloud/Google。优先使用动态验证码应用(Authenticator App)或硬件密钥,而非短信。
- 考虑改用通行密钥(Passkey)——一种无密码登录方式,对利用泄露数据撞库(Credential Stuffing)的攻击天然免疫。
- 使用密码管理器,确保每个服务都有唯一且随机的密码。
- 提高对钓鱼的警惕:邮箱泄露后,针对你的诈骗邮件会更加"个性化"——准确冒充你用过的服务、正确喊出你的名字。面对任何要求登录的链接,先停顿几秒。
- 定期检查,而不是查一次了事:每年都有新数据外泄,每隔几个月应重新查询。
千万不要做的事
- 不要通过"警告邮件"里的链接去改密码——真正的警报绝不会要求你点击链接并输入密码。始终手动输入网站地址。
- 不要为承诺"从暗网删除数据"的陌生查询服务付费——绝大多数根本做不到。
- 不要因为"这是旧账号,早不用了"就置之不理——旧邮箱往往是当前重要账户的密码找回钥匙。
给越南企业的启示
个人的问题就是企业的问题:当员工邮箱出现在泄露数据库中,攻击者便有了现成的目标清单,外加编写极难识别的诈骗邮件(鱼叉式钓鱼,Spear Phishing)所需的背景信息。一名员工点错一封邮件,就足以让勒索软件(Ransomware)在内网蔓延。
给企业的务实建议:
- 定期按域名查询,并处理多次泄露的员工邮箱。
- 强制推行 2FA,覆盖企业邮箱和内部系统——这是单位安全投入中性价比最高的措施。
- 把数据泄露监测当作常态化运维事项,而不是一次性项目。
- 开展钓鱼识别培训,并结合员工真实遭遇过的泄露事件举例——效果远胜于纯理论幻灯片。
对于正在推进运营数字化的北宁地区工厂和企业,工程师的邮箱和 MES/ERP 账号也应像银行账户一样严格管理——因为每一个这样的账号,都是通往生产系统的入口。
结语
你的邮箱几乎可以肯定曾在某处泄露过——问题不是"有没有",而是"在哪里、泄露了什么、你处理了没有"。花十分钟用 Have I Been Pwned 和 Google 密码检查工具自查一遍,再给重要账户开启 2FA,是每一位互联网用户今天就应该完成的最基本投入。
资料来源:整理自 Facebook 技术分享,由 Wotech Electronics 编辑。
如果您的企业需要排查域名数据泄露程度、规范密码与 2FA 策略,位于北宁的 Wotech Electronics 团队随时愿为您提供调研与落地支持。
Bài viết liên quan
28 tháng 10, 2026 · 1 phut doc
什么是销售自动化(SFA)?SFA 软件有效吗?
如今,企业在经营和销售中运用技术已越来越普遍。主要原因在于,大多数企业都会遇到与优化和管控销售流程、处理经营过程中各类数据相关的问题。这些问题不仅影响销售收入,还会推高成本,让销售过程变得繁琐、复杂。因此,销售自动化(SFA)正是帮助企业解决这一头疼难题的必要方案。
28 tháng 10, 2026 · 1 phut doc
探寻SEO的定义与2019年最常见的那些问题(第1部分)
既然身为营销人员,我们至少要了解SEO 是什么(https://www.markdao.com.vn/blog/dich-vu-seo-la-gi)的定义,以及 SEO 在数字营销(Digital Marketing)活动中的重要性。然而,有时候你了解的只是皮毛,围绕 SEO 还有大量问题——它早已不是"SEO 是什么"这个简单概念了。如果你想最大限度地利用 SEO,为企业建立搜索引擎上的地位,…
28 tháng 10, 2026 · 1 phut doc
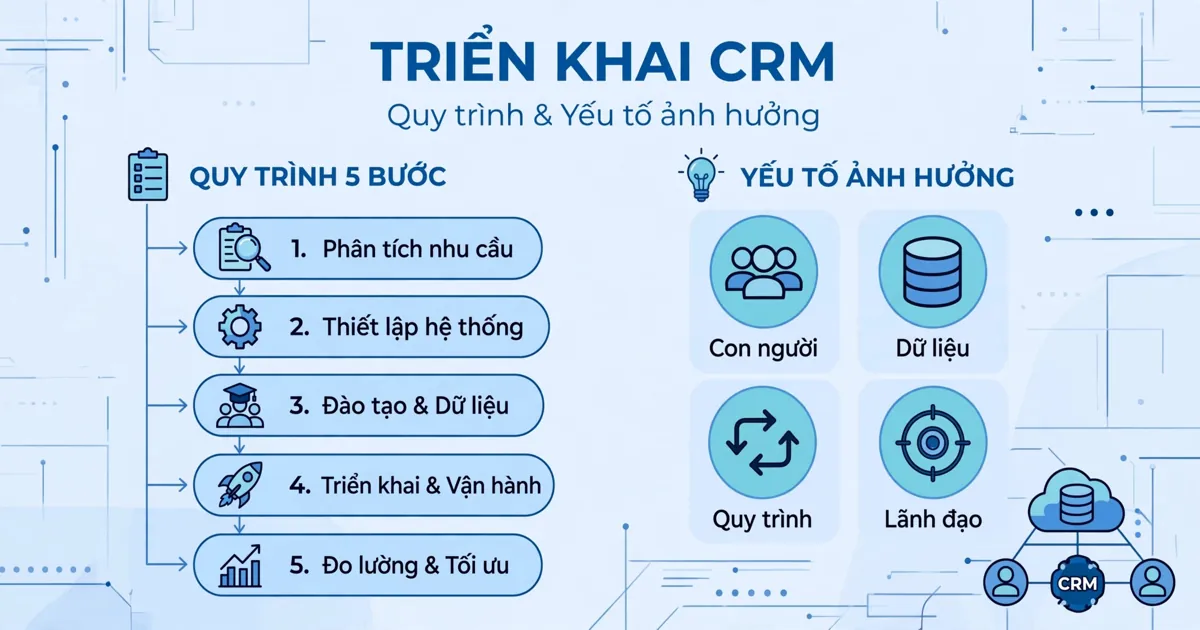
CRM实施:执行流程与影响因素 | Wotech Electronics
CRM——客户关系管理——是运营企业不可或缺的一项活动,它帮助企业和客户相互连接、建立紧密关系、提升收入和利润。那么,怎样才能高效地管理客户关系?让我们和 SimERP 一起在下文中寻找答案。